মঙ্গলবার, ৩ নভেম্বর ২০২৬
মঙ্গলবার, ৩ নভেম্বর ২০২৬

ভারতের বৃহত্তম রাষ্ট্রায়ত্ত ব্যাংক স্টেট ব্যাংক অব ইন্ডিয়ার (এসবিআই) গ্রাহকদের ব্যক্তিগত তথ্য ডার্ক ওয়েবে ছড়িয়ে পড়ার ঘটনায় তদন্ত চলছে। ব্যাংকটির প্রাথমিক বিশ্লেষণে ৩ হাজার ৮৯৭টি গ্রাহক-রেকর্ডে ব্যক্তিগত তথ্য শনাক্ত হয়েছে। শুক্রবার (২৩ অক্টোবর) এসবিআই জানিয়েছে, যেসব গ্রাহকের তথ্য ফাঁসের ঘটনায় জড়িত থাকার বিষয়টি শনাক্ত হয়েছে, তাঁদের ই-মেইল ও হোয়াটসঅ্যাপের মাধ্যমে অবহিত করা হয়েছে। একই সঙ্গে […]
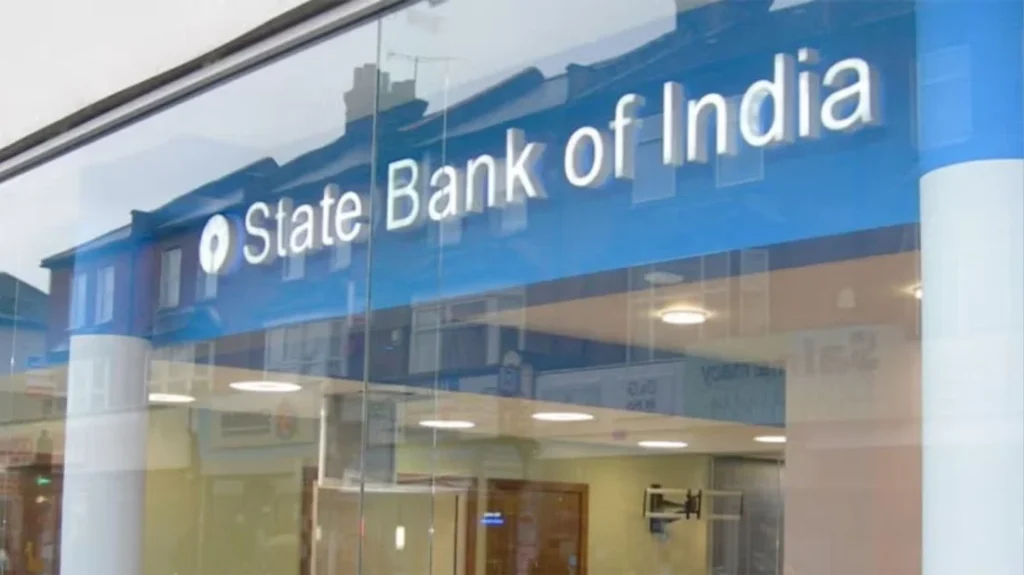
ভারতের বৃহত্তম রাষ্ট্রায়ত্ত ব্যাংক স্টেট ব্যাংক অব ইন্ডিয়ার (এসবিআই) গ্রাহকদের ব্যক্তিগত তথ্য ডার্ক ওয়েবে ছড়িয়ে পড়ার ঘটনায় তদন্ত চলছে। ব্যাংকটির প্রাথমিক বিশ্লেষণে ৩ হাজার ৮৯৭টি গ্রাহক-রেকর্ডে ব্যক্তিগত তথ্য শনাক্ত হয়েছে। শুক্রবার (২৩ অক্টোবর) এসবিআই জানিয়েছে, যেসব গ্রাহকের তথ্য ফাঁসের ঘটনায় জড়িত থাকার বিষয়টি শনাক্ত হয়েছে, তাঁদের ই-মেইল ও হোয়াটসঅ্যাপের মাধ্যমে অবহিত করা হয়েছে। একই সঙ্গে ব্যাংকটি আশ্বস্ত করেছে, গ্রাহকদের হিসাবের স্থিতি ও জমা অর্থ নিরাপদ রয়েছে।
ঘটনাটি সামনে আসে অক্টোবরের মাঝামাঝি সময়ে। ‘সিরিউসিম’ নামের একটি হ্যাকার গোষ্ঠী এসবিআইয়ের সঙ্গে সংশ্লিষ্ট বিপুল পরিমাণ তথ্য নিজেদের কাছে থাকার দাবি করে। সাইবার নিরাপত্তা পর্যবেক্ষণকারী অ্যাকাউন্ট সাইবারপালস৫৬ সামাজিক যোগাযোগমাধ্যম এক্সে বিষয়টি প্রকাশ করে। এরপর ব্যাংক কর্তৃপক্ষ তথ্যের সত্যতা, উৎস ও পরিধি যাচাইয়ে তদন্ত শুরু করে।
৩ লাখ ৭৫ হাজার রেকর্ডের দাবি, ব্যক্তিগত তথ্য শনাক্ত ৩ হাজার ৮৯৭টিতে
হ্যাকার গোষ্ঠীটির দাবিতে প্রায় ৩ লাখ ৭৫ হাজার রেকর্ড এবং ২ হাজার ৭২২টি পিডিএফ ফাইলের কথা উল্লেখ করা হয়। এসব তথ্যের মধ্যে ঋণের আবেদন, ব্যাংক হিসাব খোলার কাগজপত্র এবং গ্রাহকদের ব্যক্তিগত বিবরণ রয়েছে বলে দাবি করা হয়েছে।
তবে এই সংখ্যাগুলোকে ৩ লাখ ৭৫ হাজার গ্রাহকের তথ্য ফাঁসের প্রমাণ হিসেবে দেখা ঠিক হবে না। ব্যাংকের প্রাথমিক বিশ্লেষণে ডার্ক ওয়েবে পাওয়া বৃহত্তর তথ্যভান্ডারের মধ্যে ৩ হাজার ৮৯৭টি গ্রাহক-রেকর্ডে ব্যক্তিগত তথ্য শনাক্ত করা হয়েছে। অবশিষ্ট রেকর্ডগুলোর প্রকৃত বিষয়বস্তু, উৎস এবং কতজন গ্রাহক এর দ্বারা প্রভাবিত হতে পারেন, তা এখনো পুরোপুরি নিশ্চিত হয়নি।
রয়টার্সের প্রতিবেদন অনুযায়ী, শনাক্ত হওয়া তথ্যের মধ্যে রয়েছে গ্রাহকদের নাম, মোবাইল নম্বর, জন্মতারিখ, ই-মেইল ঠিকানা, আবাসিক ঠিকানা, গ্রাহক ও শাখাসংক্রান্ত শনাক্তকারী তথ্য এবং ঋণের রেকর্ড।
তদন্তে স্বাধীন সাইবার নিরাপত্তা সংস্থা
এসবিআই জানিয়েছে, ১৬ অক্টোবর তাদের হুমকি-সংক্রান্ত তথ্য সরবরাহকারী প্রতিষ্ঠান, ভারতের ডিফেন্স সাইবার এজেন্সি এবং কম্পিউটার ইমার্জেন্সি রেসপন্স টিম—সার্ট-ইন থেকে সম্ভাব্য তথ্য ফাঁসের বিষয়ে সতর্কবার্তা পাওয়া যায়।
এরপর ব্যাংকটি সাইবার নিরাপত্তা-সংক্রান্ত জরুরি প্রতিক্রিয়া ও ঝুঁকি নিয়ন্ত্রণের প্রক্রিয়া চালু করে। ঘটনার প্রকৃতি, তথ্য ফাঁসের পরিধি এবং সম্ভাব্য উৎস সম্পর্কে বিস্তারিত জানতে সার্ট-ইন অনুমোদিত একটি স্বাধীন সাইবার নিরাপত্তা সংস্থাকে দায়িত্ব দেওয়া হয়েছে।
তবে তথ্য কীভাবে ডার্ক ওয়েবে পৌঁছেছে, ব্যাংকের নিজস্ব ব্যবস্থায় অনুপ্রবেশ ঘটেছিল কি না, কিংবা কোনো তৃতীয় পক্ষের মাধ্যমে তথ্য বাইরে গেছে কি না—এসব প্রশ্নের চূড়ান্ত উত্তর এখনো পাওয়া যায়নি। হ্যাকার গোষ্ঠীটি দায় স্বীকারের দাবি করলেও এসবিআই প্রকাশ্যে কোনো গোষ্ঠীকে ঘটনার জন্য দায়ী করেনি।
হিসাবের টাকা নিরাপদ, তবে প্রতারণার ঝুঁকি রয়েছে
এসবিআইয়ের বিবৃতিতে বলা হয়েছে, ঘটনায় ব্যাংকের মূল কার্যক্রম, আর্থিক ফলাফল বা ব্যবসা পরিচালনার ধারাবাহিকতায় উল্লেখযোগ্য কোনো প্রভাব পড়েনি। গ্রাহকদের হিসাবের স্থিতি ও জমা অর্থ নিরাপদ রয়েছে বলেও ব্যাংকটি জানিয়েছে।
তবে ব্যক্তিগত তথ্য ফাঁস হলে পরিচয় জালিয়াতি ও লক্ষ্যভিত্তিক প্রতারণার ঝুঁকি তৈরি হতে পারে। অপরাধীরা গ্রাহকের নাম, ফোন নম্বর, জন্মতারিখ বা ঋণসংক্রান্ত তথ্য ব্যবহার করে ব্যাংক কর্মকর্তা পরিচয়ে ফোন, ভুয়া বার্তা কিংবা ই-মেইল পাঠাতে পারে। এসব বার্তার মাধ্যমে পাসওয়ার্ড, ব্যক্তিগত শনাক্তকরণ নম্বর বা এককালীন পাসওয়ার্ড (ওটিপি) হাতিয়ে নেওয়ার চেষ্টা হতে পারে।
এ কারণে এসবিআই গ্রাহকদের সন্দেহজনক ফোন, বার্তা ও ই-মেইল সম্পর্কে সতর্ক থাকতে বলেছে। কাউকে ওটিপি, পিন বা ব্যাংক হিসাবের পাসওয়ার্ড না দেওয়ার পরামর্শও দিয়েছে ব্যাংকটি।
ব্যাংকিং খাতের সাইবার নিরাপত্তা নিয়ে নতুন উদ্বেগ
৫০ কোটিরও বেশি গ্রাহক থাকা ভারতের বৃহত্তম ঋণদাতা প্রতিষ্ঠান এসবিআইয়ের সঙ্গে সংশ্লিষ্ট তথ্য ফাঁসের ঘটনা দেশটির ব্যাংকিং খাতের সাইবার নিরাপত্তা নিয়ে নতুন করে উদ্বেগ তৈরি করেছে। সাম্প্রতিক বছরগুলোতে আর্থিক প্রতিষ্ঠানগুলোর ওপর সাইবার হামলার ঝুঁকি বাড়ায় ভারতের কেন্দ্রীয় ব্যাংকও নিরাপত্তাব্যবস্থা শক্তিশালী করার ওপর গুরুত্ব দিয়ে আসছে।
তবে বর্তমান ঘটনায় তথ্য ফাঁসের প্রকৃত উৎস, সম্পূর্ণ পরিধি এবং সম্ভাব্য ঝুঁকি নির্ধারণে তদন্ত শেষ হওয়া প্রয়োজন। প্রাথমিকভাবে ৩ হাজার ৮৯৭টি গ্রাহক-রেকর্ডে ব্যক্তিগত তথ্য শনাক্ত হলেও পুরো তথ্যভান্ডারের সত্যতা ও ব্যাপ্তি সম্পর্কে এখনো চূড়ান্ত সিদ্ধান্ত আসেনি।
সূত্র: রয়টার্স, হিন্দুস্তান টাইমস, ইন্ডিয়া টুডে




বাঙালির সত্য সংরক্ষণে বাংলা ভয়েজ