সোমবার, ২ নভেম্বর ২০২৬
সোমবার, ২ নভেম্বর ২০২৬

ওয়েবসাইট তৈরির বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি হয়েছে। ত্রুটিগুলোর তথ্য প্রকাশ্যে আসার পর লাখ লাখ সাইবার হামলার চেষ্টা হয়েছে বলে জানিয়েছে ক্লাউড সেবাদাতা প্রতিষ্ঠান ক্লাউডফ্লেয়ার। পরিস্থিতি মোকাবিলায় বিভিন্ন দেশের সরকারি ও বাণিজ্যিক প্রতিষ্ঠান তাদের অনলাইন সেবা সাময়িকভাবে বন্ধ বা সীমিত করেছে। এ পরিস্থিতিতে […]
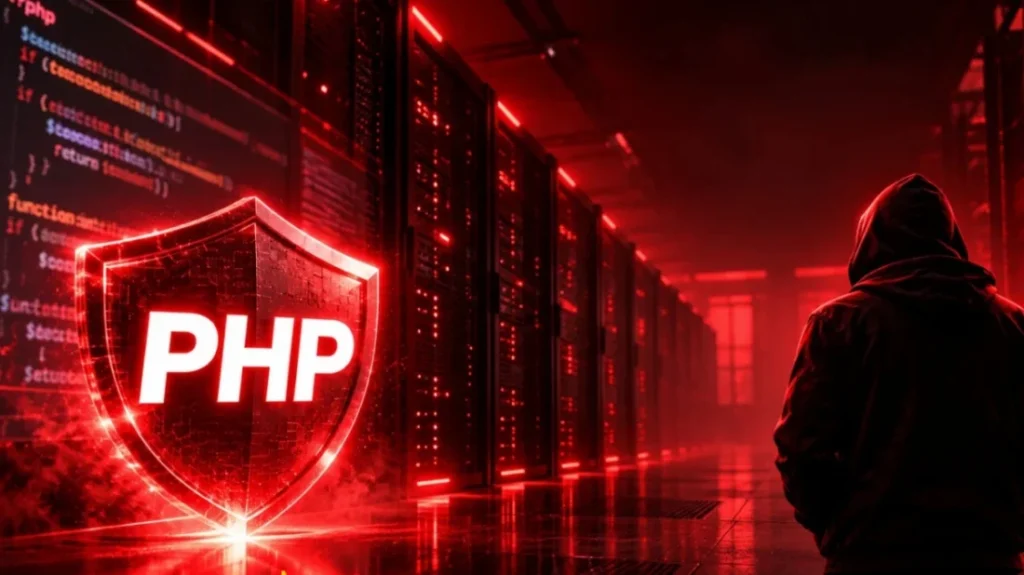
ছবি: সংগৃহীত
ওয়েবসাইট তৈরির বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি হয়েছে। ত্রুটিগুলোর তথ্য প্রকাশ্যে আসার পর লাখ লাখ সাইবার হামলার চেষ্টা হয়েছে বলে জানিয়েছে ক্লাউড সেবাদাতা প্রতিষ্ঠান ক্লাউডফ্লেয়ার। পরিস্থিতি মোকাবিলায় বিভিন্ন দেশের সরকারি ও বাণিজ্যিক প্রতিষ্ঠান তাদের অনলাইন সেবা সাময়িকভাবে বন্ধ বা সীমিত করেছে।
এ পরিস্থিতিতে মাইক্রোসফটের প্রধান নির্বাহী কর্মকর্তা সত্য নাদেলা বলেছেন, দীর্ঘ সময়ের মধ্যে তিনি এমন ঘটনা দেখেননি। বুধবার দেওয়া বক্তব্যে তিনি নিরাপত্তা নিশ্চিত করার পাশাপাশি নিয়মিত রক্ষণাবেক্ষণ করা যায়, এমন ডিজিটাল ব্যবস্থা গড়ে তোলার ওপর গুরুত্ব দেন।
পিএইচপি ওয়েবসাইট তৈরি ও পরিচালনায় বহুল ব্যবহৃত একটি প্রোগ্রামিং ভাষা। বুধবার এর ডেভেলপাররা দুটি নিরাপত্তাত্রুটি সংশোধন করে হালনাগাদ সংস্করণ প্রকাশ করেন। কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে ত্রুটি দুটি শনাক্ত করা হয়েছিল। ঝুঁকি এড়াতে ব্যবহারকারীদের দ্রুত পিএইচপির নতুন সংস্করণে হালনাগাদ হওয়ার আহ্বান জানানো হয়।
তবে ত্রুটিগুলো সংশোধনের আগেই এ-সংক্রান্ত বিস্তারিত তথ্য প্রকাশ্যে চলে আসে। বেলজিয়ামের সাইবার নিরাপত্তা প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স জানান, ত্রুটিগুলোর তথ্য ছড়িয়ে পড়ার পর সেগুলো কাজে লাগিয়ে বিভিন্ন ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার চেষ্টা শুরু হয়। এ ধরনের হামলা প্রতিরোধে প্রতিষ্ঠানগুলো দ্রুত তাদের ওয়েবসাইট ও সফটওয়্যার হালনাগাদ করছে।
ক্লাউডফ্লেয়ারের প্রধান নির্বাহী কর্মকর্তা ম্যাথিউ প্রিন্স জানান, নিরাপত্তাত্রুটির তথ্য প্রকাশের পর সাইবার হামলার চেষ্টা দ্রুত বাড়তে থাকে। বুধবার তাঁর দেওয়া তথ্য অনুযায়ী, তথ্য প্রকাশের প্রথম ৪৫ মিনিটের মধ্যে হামলার চেষ্টা কয়েক হাজারে পৌঁছায়। দুই ঘণ্টার মধ্যে তা বেড়ে কয়েক লাখে দাঁড়ায়। এরপর হামলার চেষ্টা আরও বৃদ্ধি পায়।
নিরাপত্তাঝুঁকি মোকাবিলায় জাপানের একাধিক প্রতিষ্ঠান বৃহস্পতিবার তাদের কিছু অনলাইন সেবা সাময়িকভাবে বন্ধ রাখার কথা জানায়। এসব প্রতিষ্ঠানের মধ্যে রয়েছে আর্থিক প্রতিষ্ঠান মিতসুবিশি ইউএফজে ফাইন্যানশিয়াল গ্রুপ, উড়োজাহাজ পরিবহন সংস্থা এএনএ এবং ইস্ট জাপান রেলওয়ে। দেশটির অর্থ মন্ত্রণালয় ও আবহাওয়া সংস্থাও অনলাইন সেবা সীমিত করেছে।
একই ধরনের সতর্কতামূলক পদক্ষেপ নিয়েছে ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জ। প্রতিষ্ঠানটি জানিয়েছে, তাদের কয়েকটি সহযোগী প্রতিষ্ঠানে পিএইচপিভিত্তিক ওয়েবসাইট ও সফটওয়্যারে প্রবেশ সাময়িকভাবে বন্ধ রাখা হয়েছে। অন্যদিকে, চীনের অন্যতম বড় ক্লাউড কম্পিউটিং সেবাদাতা প্রতিষ্ঠান টেনসেন্ট ক্লাউড গ্রাহকদের দ্রুত পিএইচপির হালনাগাদ সংস্করণ ব্যবহারের পরামর্শ দিয়েছে।
বিশেষজ্ঞদের মতে, পিএইচপির নিরাপত্তাত্রুটি ঘিরে তৈরি হওয়া পরিস্থিতি ইন্টারনেটের কার্যক্রম সচল রাখতে ব্যবহৃত প্রযুক্তি ও ডিজিটাল অবকাঠামোর নিরাপত্তার জন্য বড় চ্যালেঞ্জ তৈরি করেছে। এ ঘটনা ডিজিটাল ব্যবস্থার নিরাপত্তা নিশ্চিত করা এবং নিয়মিত রক্ষণাবেক্ষণের প্রয়োজনীয়তাও সামনে এনেছে।
জার্মানির সাইবার নিরাপত্তাবিষয়ক প্রতিষ্ঠান ফ্রাউনহোফার ইনোভেশন প্ল্যাটফর্মের বৈজ্ঞানিক পরিচালক হায়া শ্কুলম্যান ঘটনাটিকে গত দুই বছরের মধ্যে সবচেয়ে গুরুতর ঘটনাগুলোর অন্যতম বলে উল্লেখ করেছেন। তিনি নিরাপত্তাঝুঁকিগুলোকে বাস্তব উল্লেখ করে দ্রুত ত্রুটি সংশোধনের আহ্বান জানিয়েছেন।



বাঙালির সত্য সংরক্ষণে বাংলা ভয়েজ