রবিবার, ২২ নভেম্বর ২০২৬
রবিবার, ২২ নভেম্বর ২০২৬

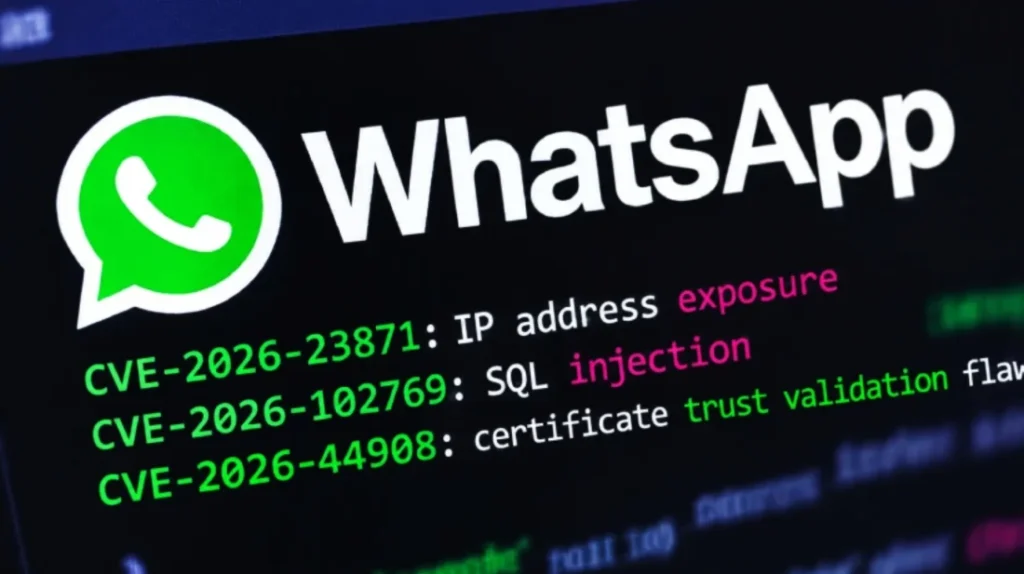
মেটার মালিকানাধীন বার্তা আদান-প্রদানের অ্যাপ হোয়াটসঅ্যাপে তিনটি নিরাপত্তা দুর্বলতা শনাক্তের পর সেগুলো সমাধান করেছে প্রতিষ্ঠানটি। এর মধ্যে অ্যান্ড্রয়েড অ্যাপের একটি ত্রুটি প্রতারণামূলক বার্তার মাধ্যমে কাজে লাগানো হয়ে থাকতে পারে বলে আশঙ্কা করছে হোয়াটসঅ্যাপ। সাইবার নিরাপত্তাবিষয়ক সংবাদমাধ্যম দ্য হ্যাকার নিউজ এ তথ্য জানিয়েছে। প্রথম ত্রুটিটির পরিচিতি নম্বর সিভিই-২০২৬-২৩৮৭১। এর কারণে ব্যবহারকারীর আইপি ঠিকানাসংক্রান্ত তথ্য প্রকাশ পাওয়ার […]
ছবি: সংগৃহীত
মেটার মালিকানাধীন বার্তা আদান-প্রদানের অ্যাপ হোয়াটসঅ্যাপে তিনটি নিরাপত্তা দুর্বলতা শনাক্তের পর সেগুলো সমাধান করেছে প্রতিষ্ঠানটি। এর মধ্যে অ্যান্ড্রয়েড অ্যাপের একটি ত্রুটি প্রতারণামূলক বার্তার মাধ্যমে কাজে লাগানো হয়ে থাকতে পারে বলে আশঙ্কা করছে হোয়াটসঅ্যাপ। সাইবার নিরাপত্তাবিষয়ক সংবাদমাধ্যম দ্য হ্যাকার নিউজ এ তথ্য জানিয়েছে।
প্রথম ত্রুটিটির পরিচিতি নম্বর সিভিই-২০২৬-২৩৮৭১। এর কারণে ব্যবহারকারীর আইপি ঠিকানাসংক্রান্ত তথ্য প্রকাশ পাওয়ার ঝুঁকি ছিল। হোয়াটসঅ্যাপ অ্যান্ড্রয়েড ও হোয়াটসঅ্যাপ বিজনেসের ২.২৬.১৭.৪ সংস্করণের আগের সংস্করণগুলো এ দুর্বলতার আওতায় ছিল।
হোয়াটসঅ্যাপের ভাষ্য অনুযায়ী, হ্যাকারদের নিয়ন্ত্রণে থাকা কোনো ইউআরএল থেকে মিডিয়া পাঠিয়ে বিশেষভাবে তৈরি ‘ক্লিক টু হোয়াটসঅ্যাপ’ বিজ্ঞাপনের জবাবসংবলিত বার্তা প্রদর্শনের মাধ্যমে ত্রুটিটি কাজে লাগানো সম্ভব ছিল। নির্দিষ্ট কিছু স্প্যাম বার্তার সঙ্গে যুক্ত করে এটি ব্যবহার করা হয়ে থাকতে পারে।
দ্য হ্যাকার নিউজকে দেওয়া বক্তব্যে হোয়াটসঅ্যাপের এক মুখপাত্র জানান, একটি প্রতারণামূলক প্রচারণা বন্ধ করার সময় ত্রুটিটি শনাক্ত করা হয়। প্রতারকেরা বার্তাকে আরও বিশ্বাসযোগ্য করে তুলতে এটি ব্যবহার করে থাকতে পারে বলে ধারণা করছে প্রতিষ্ঠানটি। তবে কতজন ব্যবহারকারী আক্রান্ত হয়েছেন কিংবা প্রতারকদের চেষ্টা সফল হয়েছিল কি না, সে বিষয়ে বিস্তারিত জানানো হয়নি।
দ্বিতীয় ত্রুটিটির পরিচিতি নম্বর ‘সিভিই-২০২৬-১০২৭৬৯’। এটি অ্যান্ড্রয়েড অ্যাপের একটি এসকিউএল ইনজেকশন দুর্বলতা। অননুমোদিত অ্যাপ থেকে পাঠানো বিশেষভাবে তৈরি ‘অর্ডার ডিটেইলস’ বার্তায় ব্যবহারকারী ক্লিক করলে ফোনে সংরক্ষিত হোয়াটসঅ্যাপের ফাইল মুছে যাওয়ার ঝুঁকি ছিল। এ ছাড়া ব্যবহারকারী অনলাইনে থাকা অবস্থায় ক্ষতিকর বার্তাটি পেলে সময়ভিত্তিক পদ্ধতিতে তাঁর চ্যাট ডেটাবেজ সম্পর্কেও সীমিত তথ্য সংগ্রহ করা সম্ভব ছিল। তবে এ দুর্বলতা বাস্তবে কাজে লাগানোর কোনো প্রমাণ পাওয়া যায়নি।
তৃতীয় দুর্বলতিটির পরিচিতি নম্বর ‘সিভিই-২০২৬-৪৪৯০৮’। এটি মেটা এআইয়ের গোপন কম্পিউটিং অবকাঠামোর সার্টিফিকেট যাচাই ব্যবস্থার সঙ্গে সম্পর্কিত। এর মাধ্যমে মেটার অবকাঠামোর ভেতরে অবস্থান করা কোনো ক্ষতিকর ব্যক্তি হার্ডওয়্যারভিত্তিক নিরাপত্তাব্যবস্থা এড়িয়ে যাওয়ার সুযোগ পেতে পারতেন। তবে হোয়াটসঅ্যাপ জানিয়েছে, এ ধরনের অপব্যবহারের কোনো প্রমাণ পাওয়া যায়নি।
তিনটি নিরাপত্তা দুর্বলতা সমাধানের পাশাপাশি ব্যবহারকারীদের অ্যাপ ও ডিভাইসের সফটওয়্যার নিয়মিত হালনাগাদ রাখার পরামর্শ দিয়েছে প্রতিষ্ঠানটি। নিরাপত্তাঝুঁকি কমাতে হোয়াটসঅ্যাপের সর্বশেষ সংস্করণ ব্যবহার করাও গুরুত্বপূর্ণ।
তথ্যসূত্র: দ্য হ্যাকার নিউজ




বাঙালির সত্য সংরক্ষণে বাংলা ভয়েজ