মঙ্গলবার, ১৭ নভেম্বর ২০২৬
মঙ্গলবার, ১৭ নভেম্বর ২০২৬

উত্তর কোরিয়ার হ্যাকাররা ‘ফেস ডিলার’ নামে অভিনব এক প্রতারণার কৌশল ব্যবহার করে বিশ্বজুড়ে ক্রিপ্টোকারেন্সি চুরি করছে। ভুয়া অনলাইন মিটিং, ওয়েবক্যামের ভিডিও গোপনে ধারণ এবং ম্যালওয়্যার ছড়িয়ে কম্পিউটারে প্রবেশের মাধ্যমে চালানো হচ্ছে এই সাইবার হামলা। যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই জানিয়েছে, গত ১৮ মাসে এ কৌশলে ৪০ কোটি ডলারের বেশি মূল্যের ক্রিপ্টোকারেন্সি চুরি হয়েছে। এফবিআইয়ের তথ্য […]
ছবি: সংগৃহীত
উত্তর কোরিয়ার হ্যাকাররা ‘ফেস ডিলার’ নামে অভিনব এক প্রতারণার কৌশল ব্যবহার করে বিশ্বজুড়ে ক্রিপ্টোকারেন্সি চুরি করছে। ভুয়া অনলাইন মিটিং, ওয়েবক্যামের ভিডিও গোপনে ধারণ এবং ম্যালওয়্যার ছড়িয়ে কম্পিউটারে প্রবেশের মাধ্যমে চালানো হচ্ছে এই সাইবার হামলা। যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই জানিয়েছে, গত ১৮ মাসে এ কৌশলে ৪০ কোটি ডলারের বেশি মূল্যের ক্রিপ্টোকারেন্সি চুরি হয়েছে।
এফবিআইয়ের তথ্য অনুযায়ী, এই প্রতারণার সঙ্গে জড়িত হ্যাকাররা ক্রিপ্টোকারেন্সি ও ওয়েব-৩ খাতে কাজ করা ৯০০ জনের বেশি ব্যক্তির পরিচয়ও নকল করেছে। ভুক্তভোগীদের মধ্যে রয়েছেন অভিজ্ঞ নির্বাহী, সফটওয়্যার ডেভেলপার এবং সাইবার নিরাপত্তা বিশেষজ্ঞরা।
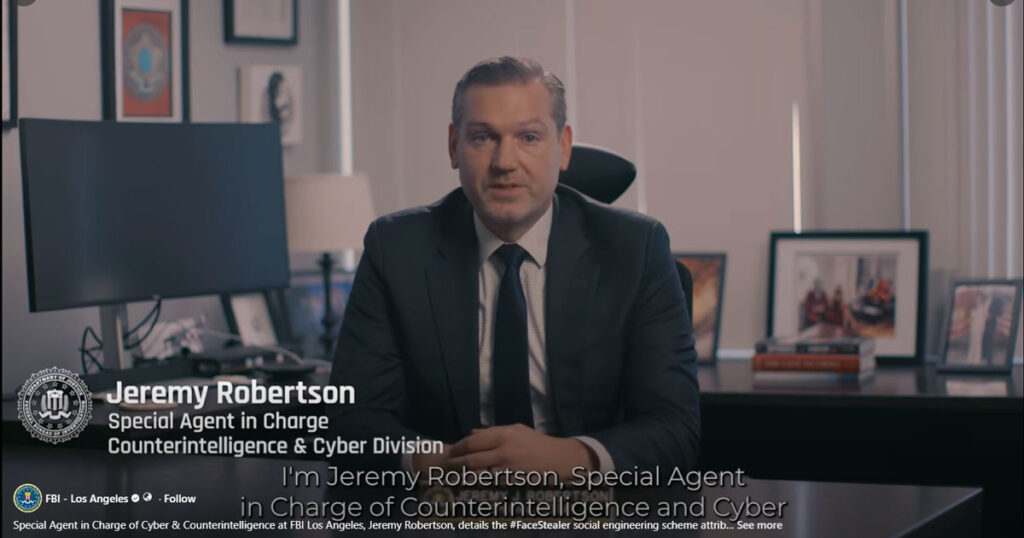
এফবিআইয়ের লস অ্যাঞ্জেলেস ফিল্ড অফিসের কাউন্টার ইন্টেলিজেন্স ও সাইবার বিভাগের বিশেষ এজেন্ট জেরেমি রবার্টসন এক ভিডিওতে প্রতারণার কৌশলটি তুলে ধরেন। সংস্থাটির লস অ্যাঞ্জেলেস কার্যালয়ের ফেসবুক পেজে ভিডিওটি প্রকাশ করা হয়।
রবার্টসনের ব্যাখ্যা অনুযায়ী, প্রথমে হ্যাকাররা পরিচিত ব্যক্তি কিংবা সংশ্লিষ্ট শিল্প খাতের গুরুত্বপূর্ণ কারও পরিচয়ে বার্তা পাঠায়। অনেক ক্ষেত্রে তারা ওই ব্যক্তির টেলিগ্রাম বা লিংকডইন অ্যাকাউন্ট দখল করে যোগাযোগ করে। পরিচিত কারও কাছ থেকে বার্তা আসায় সেটি ভুক্তভোগীর কাছে বিশ্বাসযোগ্য মনে হয়।
এরপর জুম বা মাইক্রোসফট টিমসে একটি বাস্তবসম্মত ভুয়া মিটিংয়ে যোগ দেওয়ার আমন্ত্রণ জানানো হয়। মিটিং শুরু হওয়ার অপেক্ষায় থাকার সময় গোপনে ভুক্তভোগীর ওয়েবক্যামের ভিডিও ধারণ করে হ্যাকাররা। পরে সেই ভিডিও ব্যবহার করে তাঁর পরিচয় নকল করা হয়।
মিটিং শুরু হলে আমন্ত্রণ জানানো ব্যক্তির বদলে আগে প্রতারণার শিকার হওয়া অন্য কারও ভিডিও দেখানো হয়। কখনো কখনো ভুক্তভোগীর ওপর চাপ তৈরি করতে মিটিংয়ে একাধিক ভুয়া অংশগ্রহণকারীও যুক্ত করা হয়।
একপর্যায়ে চ্যাটে পরিচয় নকলকারী ব্যক্তি জানায়, সে ভুক্তভোগীর কথা শুনতে পাচ্ছে না। এরপর একটি ভুয়া ত্রুটির বার্তা দেখিয়ে সফটওয়্যার আপডেট বা সমস্যা সমাধানের নির্দেশ দেওয়া হয়। মিটিংয়ে থাকা অন্যদের অপেক্ষার কারণে ভুক্তভোগী দ্রুত সমস্যাটি সমাধান করতে গিয়ে হ্যাকারদের নির্দেশ অনুসরণ করেন।
কিন্তু ওই নির্দেশনা অনুসরণ করার মাধ্যমেই কম্পিউটারে ম্যালওয়্যার প্রবেশ করে। এতে হ্যাকাররা কম্পিউটারের নিয়ন্ত্রণ নেওয়ার পাশাপাশি ক্রিপ্টোকারেন্সি এবং সম্ভাব্য ক্ষেত্রে সামাজিক যোগাযোগমাধ্যম ও অন্যান্য যোগাযোগের অ্যাকাউন্টে প্রবেশের সুযোগ পায়।
শুধু অর্থ চুরিই নয়, ভুক্তভোগীর ভিডিও ও ব্যক্তিগত তথ্য ব্যবহার করে তাঁর পরিচিতদের লক্ষ্য করেও একই ধরনের প্রতারণা চালানো হয়। এভাবে একজনের পরিচয় ব্যবহার করে নতুন ভুক্তভোগী খুঁজে বের করে প্রতারণার চক্র বিস্তৃত করে হ্যাকাররা।
এফবিআইয়ের বিশেষ এজেন্ট রবার্টসন বলেন, এটি অত্যন্ত কার্যকর একটি সামাজিক প্রকৌশলভিত্তিক প্রতারণা। সম্প্রতি যে অবকাঠামোয় অভিযান চালিয়ে বিঘ্ন সৃষ্টি করা হয়েছে, সেখানে ৯০০ জনের বেশি ভুক্তভোগীর ভিডিও সংরক্ষিত ছিল।
তিনি সতর্ক করে বলেন, প্রতারণার প্রতিটি ধাপ অত্যন্ত পরিকল্পিতভাবে সাজানো হয়। তাই বিশেষ করে ক্রিপ্টোকারেন্সি ও ওয়েব-৩ খাতে কর্মরত ব্যক্তিদের অপরিচিত বা সন্দেহজনক মিটিংয়ের আমন্ত্রণ, সফটওয়্যার আপডেটের নির্দেশ এবং পরিচিত ব্যক্তির পরিচয়ে আসা অস্বাভাবিক বার্তার বিষয়ে সতর্ক থাকতে হবে।
সূত্র: এফবিআই, বাংলানিউজ২৪



বাঙালির সত্য সংরক্ষণে বাংলা ভয়েজ